
最新资讯
ISO/SAE 21434 网络安全风险管理以 TARA 威胁分析与风险评估为主线,流程起点是资产识别。分析团队先界定产品边界内以及与产品发生交互的全部资产,判断每类资产在机密性、完整性、可用性受损时可能产生的后果,再把资产作为后续威胁清单匹配、威胁场景推导与风险评级的对象。车载系统由硬件、软件、数据、通信链路、云端服务、外部设施与人共同构成,资产类型跨越多个技术层面,标准化资产分类法能够保证识别过程不遗漏关键保护对象。
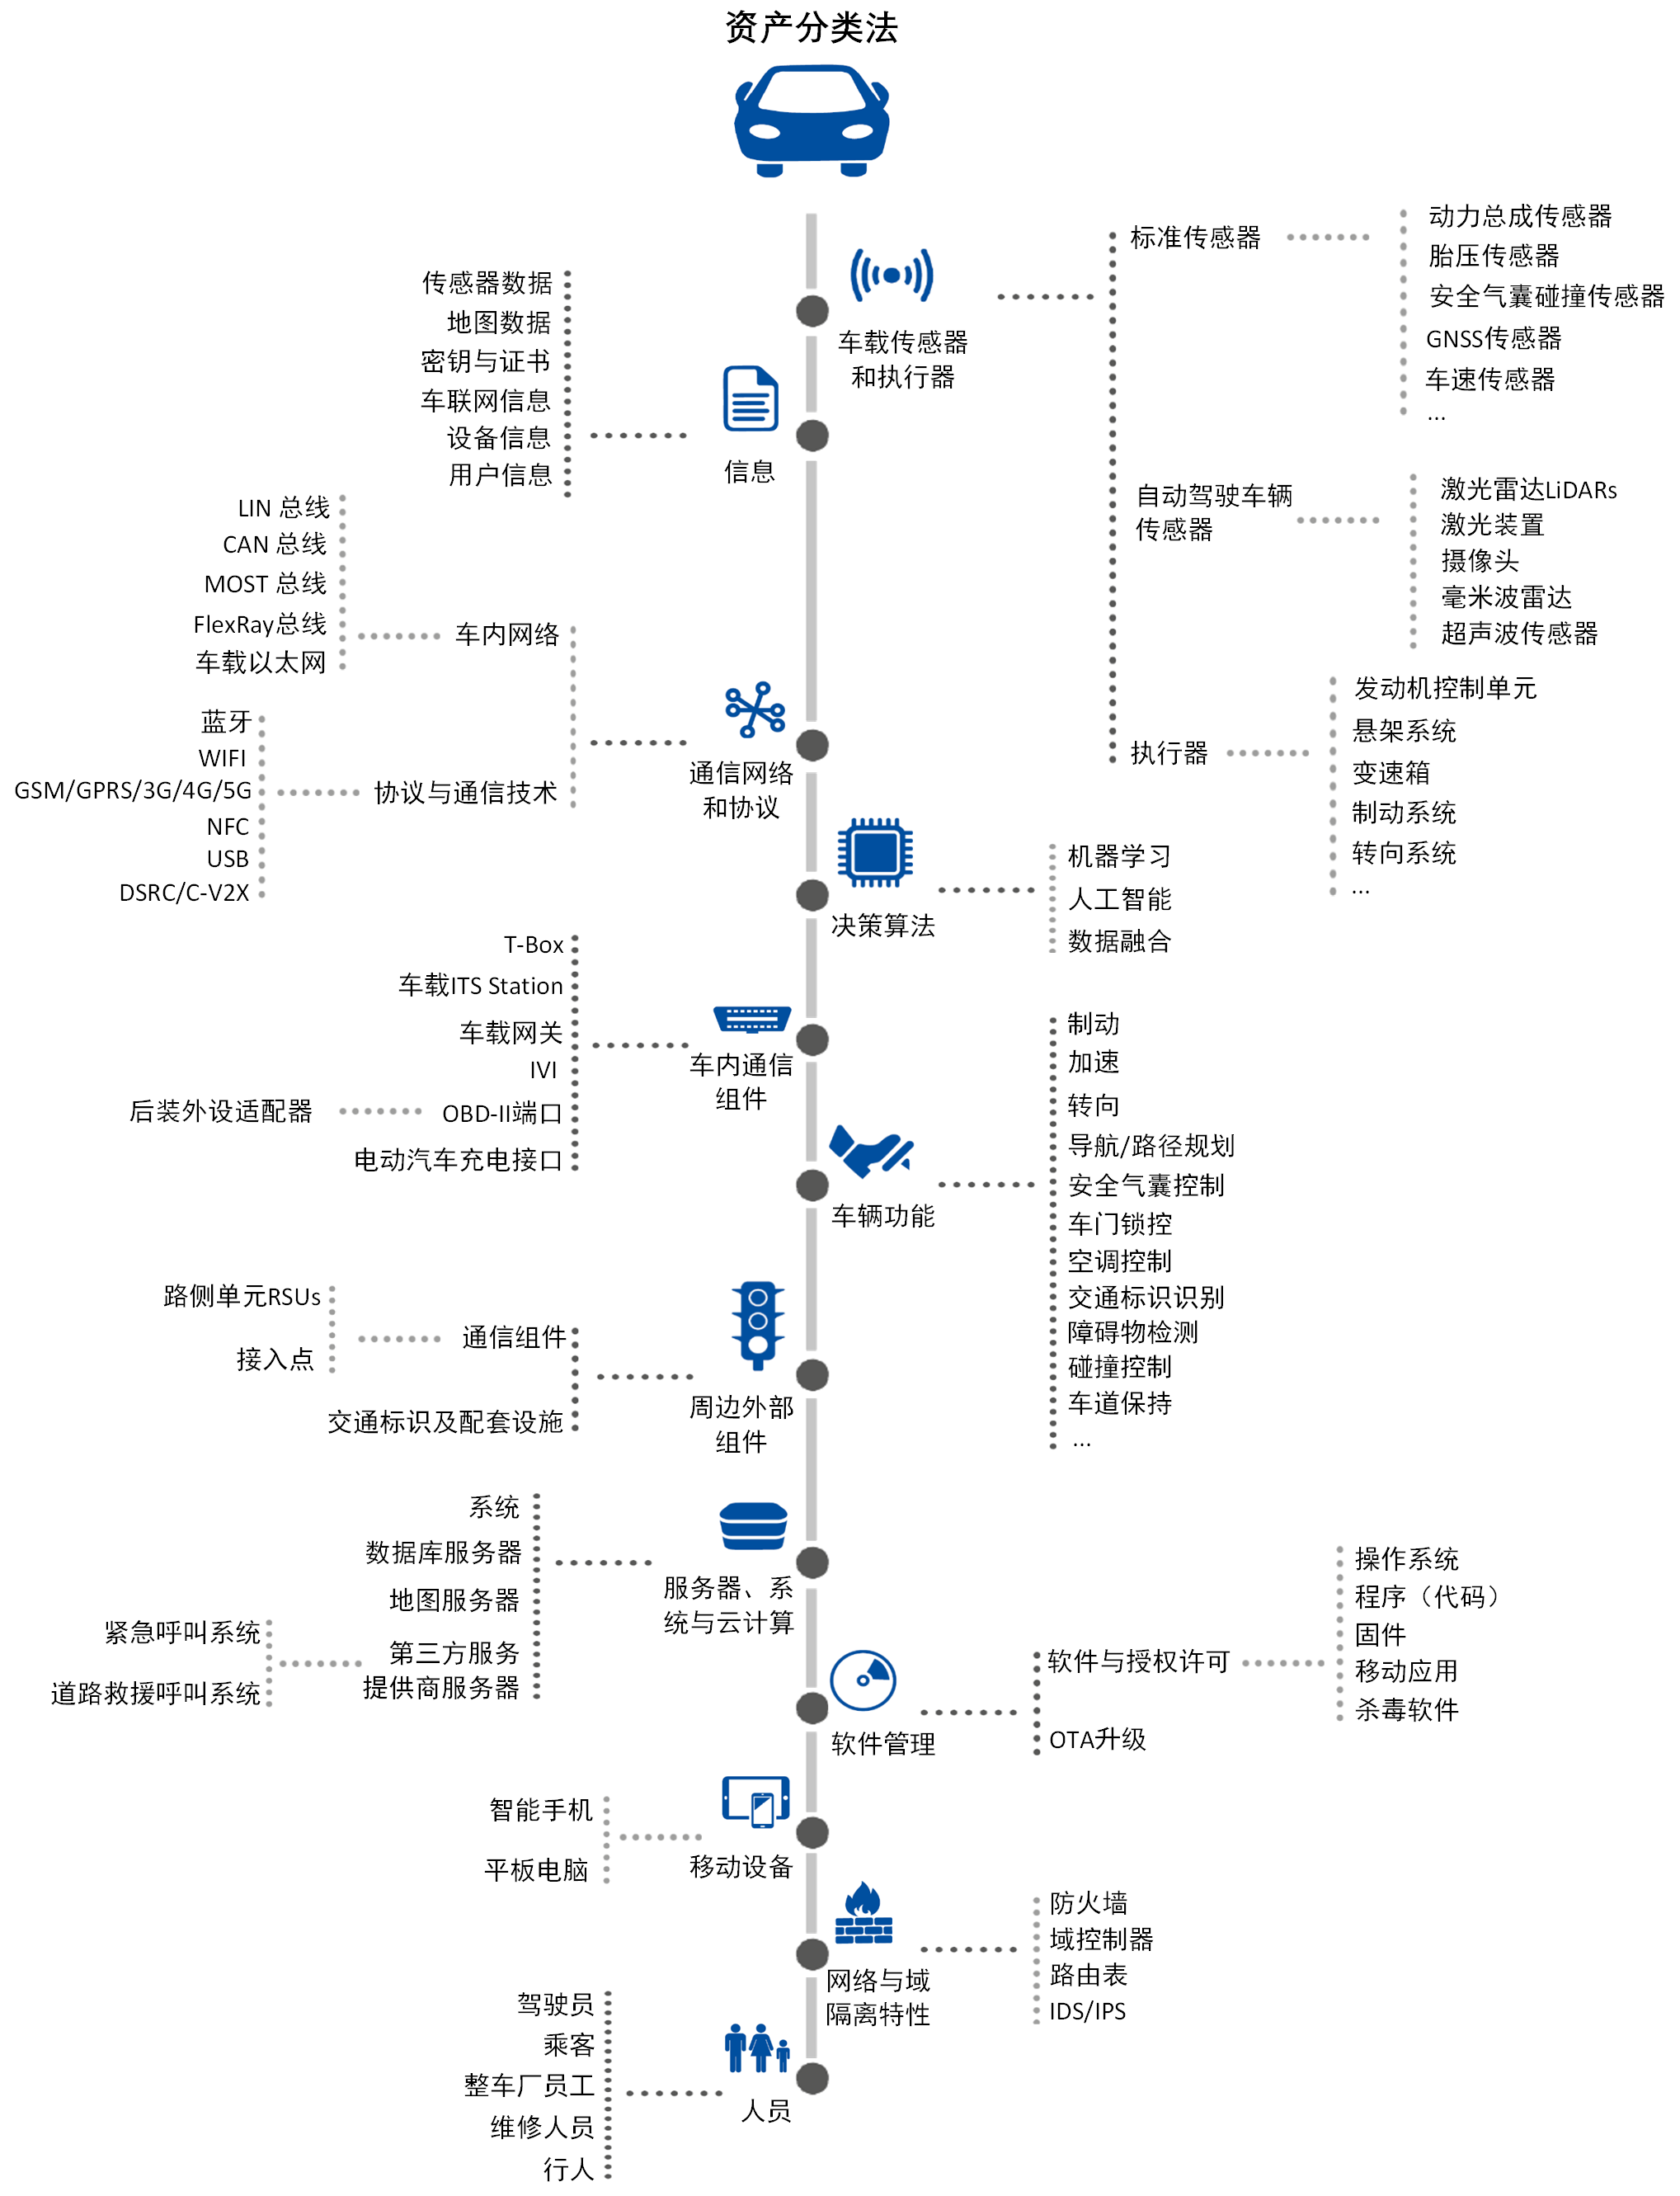
第一类是车载传感器和执行器。标准传感器包括动力总成传感器、胎压传感器、安全气囊碰撞传感器、GNSS 传感器与车速传感器;自动驾驶车辆传感器包括激光雷达 LiDAR、激光装置、摄像头、毫米波雷达与超声波传感器;执行器覆盖发动机控制单元、悬架系统、变速箱、制动系统与转向系统。传感器采集输入信号,执行器输出控制动作,两类资产的信息被篡改或设备被干扰都会直接影响车辆控制结果,是网络安全保护的重点对象。
第二类是信息资产,包括传感器数据、地图数据、密钥与证书、车联网信息、设备信息与用户信息。信息资产的安全属性直接对应机密性与完整性,用户信息与密钥证书泄露、地图数据被篡改都会引发隐私风险、身份伪造与功能异常。
第三类是通信网络和协议,车内网络包含 LIN 总线、CAN 总线、MOST 总线、FlexRay 总线与车载以太网,对外协议与通信技术包含蓝牙、WIFI、GSM/GPRS/3G/4G/5G、NFC、USB 与 DSRC/C-V2X,链路与协议是攻击者横向进入车内的通道,需要列入资产范围并评估暴露面。
第四类是决策算法资产,包括机器学习、人工智能与数据融合模型。算法与模型处理感知输入并形成决策输出,模型文件、训练数据与参数配置属于需要保护的数字资产,算法被欺骗或模型被替换会改变车辆决策行为。
第五类是车内通信组件,包含 T-Box、车载 ITS Station、车载网关、IVI 信息娱乐系统、OBD-II 端口、后装外设适配器与电动汽车充电接口,这些组件承担对外通信与接口接入功能,是车内网络与外部环境之间的节点。
第六类是车辆功能,覆盖制动、加速、转向、导航与路径规划、安全气囊控制、车门锁控、空调控制、交通标识识别、障碍物检测、碰撞控制与车道保持等。功能资产的受损后果直接关联驾乘安全与车辆运行状态,评估时需要结合 ISO26262 功能安全视角判断功能失效影响。
第七类是周边外部组件,包含路侧单元 RSUs、接入点等通信组件以及交通标识及配套设施,V2X 协同场景下车载系统与外部设施交换信息,外部设施状态同样纳入关联资产范围。
第八类是服务器、系统与云计算资产,包含后台系统、数据库服务器、地图服务器,以及紧急呼叫系统、道路救援呼叫系统等第三方服务提供商服务器,云端平台承载车辆数据存储、远程服务与软件更新,是整车网络架构的远端节点。
第九类是软件管理资产,软件与授权许可涵盖操作系统、程序代码、固件、移动应用与杀毒软件,另有 OTA 升级流程与升级包资产,软件与升级通道的完整性、来源真实性需要专项保护。
第十类是移动设备资产,包括与车辆配对连接的智能手机与平板电脑,外部移动设备通过蓝牙、WIFI 或应用接口与车载系统交互,属于人机交互边界资产。
第十一类是网络与域隔离特性资产,包含防火墙、域控制器、路由表与 IDS/IPS 入侵检测防御系统,这类资产本身就是网络安全防护机制,其配置规则与隔离边界需要纳入保护范围,避免防护机制被绕过或关闭。
第十二类是人员资产,包括驾驶员、乘客、整车厂员工、维修人员与行人,人员既可能是攻击利用的对象,也可能是误操作或内部访问风险来源,权限管理与培训需求需要在资产识别阶段纳入考虑。
实际建立资产清单时,团队按产品架构逐层展开资产条目,标注资产名称、所在系统或组件、安全属性、重要程度与受损后果,形成可追溯的资产台账;资产清单与系统架构、数据流图和接口定义保持一致,新增车型功能、外部服务或接入设备时同步补充资产条目。风险分析团队对照资产判断威胁适用性,将高价值、高影响资产对应的防护要求转化为网络安全需求,进入后续架构设计、防护措施部署与验证测试。
亚远景在 ISO/SAE 21434 咨询中协助企业按照分类法搭建整车与零部件产品的资产清单,结合车型架构、V2X 交互与智能驾驶场景划分资产边界,把资产识别结论与 ASPICE 需求管理、ISO26262 功能安全分析衔接,使网络安全风险分析从清晰完整的资产基础出发,支撑后续威胁识别、风险处置与网络安全需求落地形成闭环。


